Du bist dir nicht sicher, ob deine Wordpress-Plugins DSGVO-konform sind oder Cookies setzen?
Hier findest du eine Übersicht darüber, welche Plugins personenbezogene Daten verarbeiten und welche nicht. Mit Alternativen und Lösungen, um diese DSGVO-konform zu nutzen.
Am Anfang dieses Artikels findest du zudem eine Liste mit nützlichen Plugins, die dir dabei helfen können, WordPress DSGVO-konform zu nutzen.
Dieser Artikel wird in regelmäßigen Abständen aktualisiert und um neue Plugins ergänzt. Mithilfe ist herzlich willkommen!
Falls du einen Fehler findest, dir Infos zur DSGVO-Konformität eines Plugins vorliegen oder Ergänzungswünsche bestehen, lasse es mich gerne wissen.
- Über 1.270 WordPress-Plugins wurden auf DSGVO-Konformität und Cookie-Nutzung geprüft. Die Farblegende zeigt auf einen Blick, welche Plugins ohne Anpassung rechtskonform sind.
- Viele Plugins setzen Tracking-Cookies oder laden externe Ressourcen, lassen sich aber mit Opt-in-Lösungen wie Borlabs Cookie oder Real Cookie Banner DSGVO-konform nutzen.
- Plugins wie Autoptimize und Clearfy helfen, datenschutzrelevante WordPress-Features (Emojis, Gravatar, externe Fonts) zu deaktivieren und die Website rechtssicher zu machen.
Dieser Blogbeitrag ist keine Rechtsberatung.
Im Rahmen meiner Arbeit als Blogger und WordPress-Dienstleister habe ich mich zwar intensiv mit den geltenden Datenschutzbestimmungen und der DSGVO beschäftigt, ich bin jedoch weder Jurist noch Datenschutz-Experte. Dementsprechend kann ich für die Vollständigkeit, Aktualität und Richtigkeit der von mir bereitgestellten Inhalte keine Haftung übernehmen.
Nützliche Plugins
Folgende Plugins können dir dabei helfen, deine WordPress-Website DSGVO-konform zu machen:
- Autoptimize (entfernt Google Fonts und das externe Emoji-Script, sorgt nebenbei auch noch für bessere Ladezeiten und Core Web Vitals)
- Real Cookie Banner (umfangreiche und einfach einzurichtende Opt-in-Lösung für Cookies, eingebettete Inhalte und externe Dienste, geeignet z. B. für Google Analytics, AdSense oder Facebook Pixel)
- Clearfy (erlaubt die Aktivierung diverser WordPress-Features aus Sicherheits-, Datenschutz oder Performance-Gründen, z. B. Emojis, Embeds, Rest API, Gravatar etc., eher für fortgeschrittene Nutzer geeignet!)
Weitere nützliche Plugins und Details zu den genannten Plugins findest du in diesem Artikel: WordPress Datenschutz-Plugins.
Eine Auswahl von empfehlenswerten Cookie-Plugins findest du hier: WordPress Cookie-Plugins.
Plugin-Übersicht
Hier findest du alle 1272 Plugins auf einen Blick. Nutze die Filter und Suche, um schnell das richtige Plugin zu finden.
1272 Plugins gefunden
Lösung: Über die Einstellungen aktivieren, dass Produktbilder heruntergeladen und lokal ausgeliefert werden sollen. Diese Funktion wurde in Version 3.7 eingeführt. Ggf. auch Nutzung auf Grundlage von Art. 6 Abs. 1 lit. f DSGVO (berechtigtes Interesse).

Lösung: Verwendung mit Opt-In, z. B. mit dem Script Blocker von Borlabs Cookie.
Allerdings stellt das Plugin eine Verbindung zum AddToAny-Server her und setzt ein Cookie, das eine wiedererkennbare User-ID enthält, noch bevor Besucher auf die Teilen-Buttons klicken.Lösung: Verwendung mit Opt-In, z. B. mit dem Script Blocker von Borlabs Cookie.
19. Wie teste ich Plugins?
Du hast eins oder mehrere deiner Plugins nicht in der Liste gefunden? Oder du willst einfach nur wissen, wie ich beim Testen der Plugins vorgehe?
Kein Problem!
Im Folgenden zeige ich dir Schritt für Schritt, wie ich Plugins auf DSGVO-Konformität überprüfe:
19.1 Direkte Datenverarbeitung
Ich schaue mir zunächst an, ob durch ein Plugin direkt Daten vearbeitet werden.
Dies ist zum Beispiel bei Kontaktformularen-, Foren- oder Newsletter-Plugins der Fall. Hier geben Benutzer selbst Daten ein, wie z. B. ihren Namen oder ihre E-Mail-Adresse.
Bei solchen Plugins überprüfe ich zuerst, was mit diesen direkt eingegeben Daten eigentlich passiert:
- Werden sie in Logfiles oder in der WordPress-Datenbank auf dem eigenen Server gespeichert?
- Werden sie an mich selbst per E-Mail weitergeleitet?
- Werden sie an Dritt-Server weitergeleitet? Und wenn ja, auf welche Weise werden dort die Daten verarbeitet? Brauche ich einen AV-Vertrag dafür?
- Lässt sich das Plugin datensparsamer nutzen, z. B. durch Anpassung der Einstellungen oder vom Entwickler bereit gestelltem Code?
19.2 Indirekte Datenverarbeitung
Ist dies abgeschlossen oder werden durch das Plugin gar keine Daten direkt verarbeitet, überprüfe ich ob indirekt Daten verarbeitet werden.
Dazu schaue ich mir zunächst an, ob durch das Plugin auf der Website externe Ressourcen über Drittserver geladen werden (z. B. Fonts, JS- und CSS-Dateien). Dies überprüfe ich mit Webbkoll oder den Chrome Developer Tools im Browser:
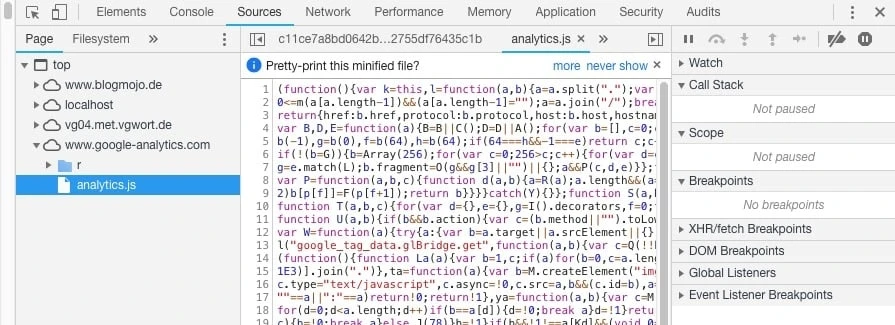
Wenn ja, recherchiere ich im nächsten Schritt, welche Daten durch den Drittserver überhaupt gespeichert werden, z. B.:
- in der Datenschutzerklärung des Entwicklers oder Dienstes
- durch direkte Nachfrage
- im AV-Vertrag oder in den AGB
- in der Plugin-Dokumentation
- durch Recherche bei Google oder in einschlägigen Datenbanken, z. B. von Ghostery.
Dazu gehört selbstverständlich auch, zu überprüfen, ob und zu welchem Zweck Cookies gesetzt werden:
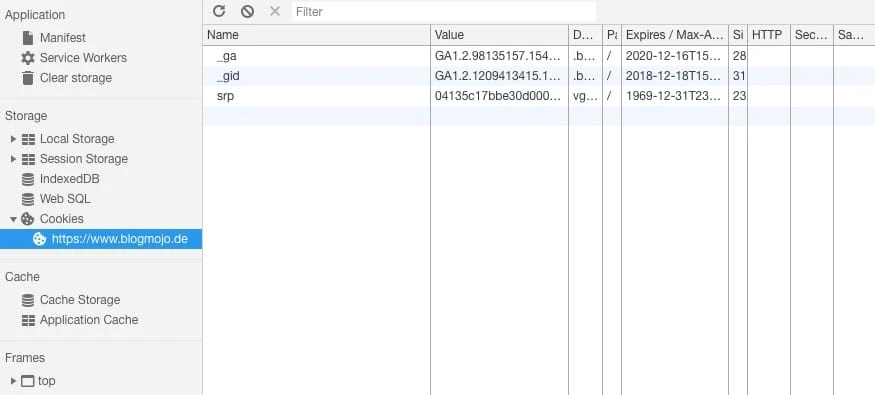
Dann überprüfe ich noch einmal, ob durch das Plugin indirekt Daten auf meinem eigenen Server gespeichert werden (oft schwieriger ausfindig zu machen als bei direkter Datenverarbeitung).
Dazu schaue ich erstens in die Plugin-Einstellungen (dort finden sich z. B. Hinweise auf Logfiles), zweitens noch einmal in die Datenbank und drittens, ob das Plugin Dateien auf dem Server speichert, die personenbezogene Daten enthalten.
19.3 Abschließende Beurteilung
Sobald ich einen Überblick über alle direkt und indirekt verarbeiteten Daten habe, geht es an die Beurteilung.
Im Zuge dessen stelle ich mir unter anderem folgende Fragen:
- Welche Rechtsgrundlage käme für die Verarbeitung dieser Daten in Frage?
- Ist ggf. eine Verarbeitung auf Grundlage von Art. 6 Abs. 1 lit. f DSGVO (berechtigtes Interesse) möglich?
- Kann ich alle rechtlichen Bedingungen erfüllen, um die Daten auf meiner Website verarbeiten zu dürfen (dazu gehört z. B. das Vorhandensein eines AV-Vertrags, wenn es sich um einen Auftragsverarbeiter handelt)?
- Kann ich Besucher transparent über die Verarbeitung informieren? Gibt es noch offene Fragen zur Datenverarbeitung, die ich nicht beantworten kann?
- Gibt es ggf. einen vorgefertigten Passus vom Entwickler oder einem Rechtsanwalt, den ich direkt in meine Datenschutzerklärung einfügen kann?
- Habe ich die Möglichkeit, erhobene Daten zu löschen?
FAQ
Hier findest du Antworten auf häufige Fragen zu Cookies und Datenschutz bei WordPress-Plugins:
Häufig gestellte Fragen
Wie kann ich das rechtliche Risiko durch Plugins verhindern?
Auch ohne Programmierer oder ein WordPress-Experte zu sein, kannst du durch Einhalten einiger Faustregeln bei Plugins für deutlich besseren Datenschutz sorgen:
- Je weniger Plugins du installiert hast, desto besser (damit wird deine Website zudem sicherer, denn Sicherheitslücken in Plugins sind beliebte Einfallstore für Hacker)
- Alles, was ein Formular zur direkten Dateneingabe durch Website-Nutzer hat, muss in die Datenschutzerklärung
- Die originalen Teilen-Buttons von Facebook, Twitter und Co. oder andere Social Plugins sind nie eine gute Idee (diese sollten, wenn überhaupt, nur mit Opt-In verwendet werden).
- Wenn du etwas von deinem eigenen Server laden kannst, dann lade es von deinem eigenen Server
- Wenn du dir bei einem Plugin nicht sicher bist, ob es datenschutzkonform ist oder nicht, dann lass es lieber weg.
- Je komplexer ein Plugin ist und je mehr Funktionen es bietet, desto eher könnte es datenschutzrechtlich bedenklich sein.
Welche Tools kann ich nutzen, um Plugins zu überprüfen?
Zur Überprüfung, ob von deiner Website Cookies gesetzt werden oder Verbindungen zu Drittservern hergestellt werden, empfehlen sich folgenden Tools:
- Ghostery (Browser-Erweiterung)
- Webbkoll
- Chrome Developer Tools
Sind Premium-Versionen von Plugins besser in puncto Datenschutz als die kostenlosen Versionen?
Manchmal ja und manchmal nein:
Ja, weil manche Plugins erst durch zusätzliche Einstellungen in den Premium-Varianten DSGVO-konform werden oder AV-Verträge nur für zahlende Nutzer angeboten werden. Nein, weil der Funktionsumfang in Premium-Versionen oft höher ist und durch zusätzliche Features (z. B. Integration von Google Analytics, reCAPTCHA, Social Plugins etc.) personenbezogene Daten verarbeitet werden könnten.
Was sind personenbezogene Daten?
In Art. 4 der DSGVO sind personenbezogene Daten wie folgt definiert:
Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person (im Folgenden „betroffene Person“) beziehen; als identifizierbar wird eine natürliche Person angesehen, die direkt oder indirekt, insbesondere mittels Zuordnung zu einer Kennung wie einem Namen, zu einer Kennnummer, zu Standortdaten, zu einer Online-Kennung oder zu einem oder mehreren besonderen Merkmalen identifiziert werden kann, die Ausdruck der physischen, physiologischen, genetischen, psychischen, wirtschaftlichen, kulturellen oder sozialen Identität dieser natürlichen Person sind.
Dazu können zählen:
- Vor- und Nachname
- Alter
- Familienstand
- Geburtsdatum
- E-Mail-Adresse
- Adresse
- Kontodaten
- IP-Adresse
Changelog
- 3.8
30. Juni 2026
Fehlende Plugin-Icons ergänzt
- • Für 106 Plugins, die bisher ohne Symbol angezeigt wurden (z. B. Cloudflare, LiteSpeed Cache, Fluent Forms, Formidable Forms), die offiziellen Icons von WordPress.org nachgeladen
- • Jetzt haben alle Plugins in der Tabelle ein Icon
- • Zwei Plugins mit rein persischem Namen für die Übersicht auf „Persian Elementor“ und „Persian WooCommerce“ umbenannt (der Anzeigename war sonst nicht lesbar)
- 3.7
28. Juni 2026
73 weitere Plugins ergänzt (jetzt 1.273)
- • 73 weitere beliebte WordPress.org-Plugins in derselben lokalen WordPress-Installation getestet
- • Insgesamt jetzt 1.273 Plugins im DSGVO-Check
- • Von den neuen Plugins wurden 55 als unbedenklich (Grün) eingestuft und 10 als mit Lösung nutzbar (Gelb); 8 ließen sich nur mit einem zusätzlichen Plugin (z. B. WooCommerce) testen und sind als „unklar“ markiert
- • Für alle neuen Plugins wurden Icons von WordPress.org ergänzt
- 3.6
28. Juni 2026
200 weitere Plugins ergänzt (jetzt 1.200)
- • 200 weitere beliebte WordPress.org-Plugins in derselben lokalen WordPress-Installation getestet
- • Insgesamt jetzt über 1.200 Plugins im DSGVO-Check
- • Von den neuen Plugins wurden 141 als unbedenklich (Grün) eingestuft, 37 als mit Lösung nutzbar (Gelb) und 2 als problematisch (Orange); 20 ließen sich nur mit einem zusätzlichen Plugin (z. B. WooCommerce) testen und sind als „unklar“ markiert
- • Tracking- und Einbindungs-Tools wie Google Tag Manager, der Facebook-Conversion-Pixel, eingebettete Karten (Google Maps, OpenStreetMap), Google-Bewertungen, Social-Media-Feeds und auf externe Speicher ausgelagerte Medien (Amazon S3) wurden anhand ihrer dokumentierten Funktion eingestuft
- • Für alle neuen Plugins wurden Icons von WordPress.org ergänzt
Ältere Versionen anzeigen
- 3.5
28. Juni 2026
Marke von 1.000 Plugins erreicht
- • 200 weitere beliebte WordPress.org-Plugins in derselben lokalen WordPress-Installation getestet
- • Insgesamt jetzt über 1.000 Plugins im DSGVO-Check
- • Von den neuen Plugins wurden 149 als unbedenklich (Grün) eingestuft, 34 als mit Lösung nutzbar (Gelb) und 2 als problematisch (Orange); 15 ließen sich nur mit einem zusätzlichen Plugin (z. B. WooCommerce) testen und sind als „unklar“ markiert
- • Plugins, die externe Dienste erst nach Einrichtung einbinden (z. B. Instagram-Feeds, Facebook-Widgets, eingebettete Dokumente oder Shop-Systeme wie Easy Digital Downloads), wurden anhand ihrer dokumentierten Funktion eingestuft
- • Für alle neuen Plugins wurden Icons von WordPress.org ergänzt
- 3.4
28. Juni 2026
Nochmals 200 Plugins getestet (jetzt 800)
- • 200 weitere beliebte WordPress.org-Plugins in derselben lokalen WordPress-Installation getestet
- • Insgesamt jetzt 800 Plugins im DSGVO-Check
- • Von den neuen Plugins wurden 133 als unbedenklich (Grün) eingestuft, 49 als mit Lösung nutzbar (Gelb) und 1 als problematisch (Orange); 17 ließen sich nur mit einem zusätzlichen Plugin (z. B. WooCommerce) testen und sind als „unklar“ markiert
- • Plugins, die externe Dienste erst nach Einrichtung einbinden (z. B. Social-Login, YouTube-/Instagram-Feeds, Klaviyo, SureCart oder KI-Chatbots), wurden anhand ihrer dokumentierten Funktion eingestuft
- • Für alle neuen Plugins wurden Icons von WordPress.org ergänzt
- 3.3
28. Juni 2026
200 weitere beliebte Plugins getestet
- • 200 weitere beliebte WordPress.org-Plugins (nach Anzahl der aktiven Installationen) in derselben lokalen WordPress-Installation getestet
- • Insgesamt jetzt 600 Plugins im DSGVO-Check
- • Von den neuen Plugins wurden 133 als unbedenklich (Grün) eingestuft, 47 als mit Lösung nutzbar (Gelb) und 6 als problematisch (Orange); 14 ließen sich nur mit einem zusätzlichen Plugin (z. B. WooCommerce oder Elementor) testen und sind als „unklar“ markiert
- • Tracking-Tools wie das Meta-Pixel, TikTok und Microsoft Clarity wurden anhand ihrer dokumentierten Funktion bewertet, auch wenn sie erst nach Einrichtung Daten übertragen
- • Bekannte Datenschutz-Stolperfallen wie extern geladene Google Fonts, Google Maps oder Live-Chat-Dienste sind in den Plugin-Details vermerkt
- • Für alle neuen Plugins wurden Icons von WordPress.org ergänzt
- 3.2
28. Juni 2026
Großer Re-Test in lokaler WordPress-Installation
- • Alle frei verfügbaren Plugins in einer frischen, lokalen WordPress-Installation neu getestet (jedes Plugin einzeln installiert und aktiviert, Frontend automatisiert geladen, alle externen Verbindungen und gesetzten Cookies protokolliert)
- • Versionsnummern von 232 Plugins auf den aktuellen Stand der offiziellen WordPress.org-Daten gebracht
- • WP Google Map Plugin von Grün auf Gelb gestuft: Das Plugin lädt Google Maps und setzt Third-Party-Cookies bereits ohne Konfiguration, ist also nur mit Opt-in-Lösung datenschutzkonform nutzbar
- • OneSignal: Cookie-Status von unbekannt auf Third-Party korrigiert (im Test wurde ein Drittanbieter-Cookie nachgewiesen)
- • Burst Statistics: Cookie-Status von „keine“ auf First-Party korrigiert (setzt ein lokales burst_uid-Cookie zur Besucher-Wiedererkennung, überträgt aber keine Daten an Dritte)
- • Drei weitere von WordPress.org entfernte Plugins als veraltet markiert: Subscribe to Comments Reloaded, Quick Page/Post Redirect Plugin, Widget Logic
- • Zuordnungsfehler beim Plugin Pinterest „Pin It“ Button behoben, sodass es nun korrekt als entfernt gekennzeichnet wird
- 3.1
8. Februar 2026
103 neue Plugins, Version-Updates und Bereinigung
- • 103 neue Plugins in 16 Kategorien hinzugefügt (u. a. LiteSpeed Cache, Kadence Blocks, WP Mail SMTP, Polylang, Complianz, MailPoet, WooCommerce Stripe und viele mehr)
- • Versionsnummern aller 222 Plugins auf den neuesten Stand gebracht
- • iThemes Security in Solid Security umbenannt (nach Übernahme durch SolidWP)
- • 3 neue als entfernt markierte Plugins: SpyderSpanker, WP-SpamShield, wpSEO
- • Icons für alle neuen Plugins heruntergeladen
- • Insgesamt jetzt 404 Plugins im DSGVO-Check
- 3.0
5. Februar 2026
Neue interaktive Plugin-Tabelle mit Filtern
- • Neue filterbare und sortierbare Plugin-Tabelle mit Such-Funktion
- • Farbige Filter-Buttons mit Icons für DSGVO-Status, Kategorien, Cookies und Plugin-Zustand
- • Plugin-Icons von WordPress.org für alle verfügbaren Plugins hinzugefügt
- • Filter für veraltete und von WordPress.org entfernte Plugins (48 Plugins markiert)
- • Umschaltbare Ansicht zwischen Listen- und Karten-Layout
- • Aufklappbare Details für jedes Plugin
- • Verbesserte mobile Darstellung
- 2.1
30. Dezember 2021
Design-Verbesserungen
- • Tabellen breiter gemacht
- • Den Artikel in Abschnitte unterteilt
- • Neues Artikelbild
- • Kleinere Fehler korrigiert
- 2.0
6. November 2019
Großes Plugin-Update
- • 70+ neue Plugins ergänzt
- • 10 nicht mehr verfügbare Plugins gelöscht
- • Version ergänzt, auf die sich die Beurteilung bezieht
- • Alle Plugins erneut untersucht und reevaluiert
- • Alle Plugins auf Cookies gecheckt
- • FAQ-Bereich ergänzt
- • Einige Plugins von Rot auf Gelb umgestellt (Cookie-Plugin-Lösung möglich)